Få kontroll över er kodbas.Skapa rätt förutsättningar för snabb utveckling med AI.

Segroves verktygskedja analyserar er kodbas på djupet, visar vilka risker som behöver åtgärdas och ger teamet och AI-agenter rätt kunskap om koden. Så kan ert team utveckla snabbare med tydliga kontroller och verifierade förändringar – utan att kod och data lämnar er miljö.

Verktygen kan användas av ert team, med eller utan Segroves tjänster.

SEGROVES ARBETSSÄTT

Kodanalys på djupet.
Utveckling med kontroll.

Agentdriven kodning hjälper er att skriva kod snabbt. Men känner ni er trygga med det som faktiskt levereras? Segroves pipeline hjälper er att återfå och behålla kontrollen genom deterministiska säkerhetskontroller, analys av kodkomplexitet och kodtäckning samt AI med tydliga ramar. Med lokal drift behöver kod och data aldrig lämna er infrastruktur.

01 / ANALYSERA

Verifierade fynd.
Spårbar nulägesbild.

Segrove Lens analyserar kvalitet, säkerhet, tester, beroenden och arkitektur i överenskommen kod. Fyndens plats kontrolleras mot kodens struktur. Overifierade observationer och luckor i analysen redovisas.

02 / PRIORITERA

Börja med de
viktigaste riskerna.

Gå från fynd till en prioriterad backlog. Produktpåverkan, säkerhet, tekniska beroenden och möjligheten att verifiera en lösning avgör vad ni bör ta itu med först.

03 / ÅTGÄRDA

Ta fram lösningar.
Genomför under kontroll.

Ert team, Segrove och kodningsagenter tar arbetet vidare. Med Segrove Compose får agenterna kodkontext och styrda verktyg. Uppgift, behörigheter och verifiering bestäms innan arbetet börjar.

04 / FÖLJ UPP OCH UTVECKLA

Mät förbättringen.
Fortsätt utveckla.

Mät på nytt med Segrove Lens och jämför resultaten. Använd det uppdaterade underlaget i nästa iteration: prioritera, utveckla med AI-agenter och verifiera förändringarna.

METOD Verifiering av ett fynd innebär att dess plats har bekräftats i kodens struktur. Analysens omfattning och kvarstående osäkerheter redovisas tillsammans med resultaten.

TJÄNSTER OCH VERKTYG

Underlaget först.
Utvecklingen sedan.

Oavsett om ni tar kontroll över en befintlig kodbas eller startar en ny, och oavsett om koden skrivs av era utvecklare eller av kodagenter, håller Segrove den mätbar, verifierad och under kontroll.

Segrove Lens och Segrove Compose är utformade för lokal, kundkontrollerad drift. De kan köras på infrastruktur som kunden godkänner och med lokala modeller. Källkod och känslig produktinformation behöver då inte skickas till delade moln- eller AI-tjänster.

Med rätt konfigurerad Offline-profil, lokal modellendpoint och teknisk kontroll av utgående trafik kan hela analysen genomföras utan molnutflöde.
◎ANALYS OCH UPPFÖLJNING

Segrove Lens

Kvalitet och risk i produktens sammanhang.

Segrove Lens ger en samlad bild av mjukvaran som er produkt bygger på – från applikationer och tjänster till edge, firmware och inbyggd kod där det är relevant.

⌘GENOMFÖR OCH FÖRBÄTTRA

Segrove Compose

Agentdriven utveckling inom tydliga ramar.

Segrove Compose ger utvecklare och kodningsagenter kodkontext, styrda verktyg och verifiering för avgränsade uppdrag inom implementation, konfiguration och förbättring.

Använd verktygen i ert eget team eller ta hjälp av Segrove med analys, prioritering och genomförande. Möjlig analys och verifiering beror på tillgänglig kod, byggmiljö och tester.

VARFÖR SEGROVE?

Mer kod. Fler krav.
Samma ansvar.

Produktbolag behöver leverera snabbare, belägga kvaliteten och skydda sin kunskap. Mindre team ska klara det utan egna specialistavdelningar för säkerhet, teststrategi och arkitektur. Det är de drivkrafterna Segroves arbetssätt möter.

  1. Kodtakten ökar.
    Granskningen måste hinna med.

    AI-agenter kan producera kod snabbare än teamet hinner granska den. Säkerhet, komplexitet och leveransberedskap behöver kontrolleras i utvecklingsflödet, innan problemen följer med till produkten.

  2. Fler tester är inte samma sak
    som bättre tester.

    Genererade tester kan se övertygande ut och ge hög kodtäckning utan att fånga kritiska fel. Teamet behöver veta om testerna prövar rätt beteenden och reagerar när koden går sönder.

  3. Kunder och regelverk
    kräver belägg.

    Upphandlingar, revisioner och produktkrav som Cyber Resilience Act gör spårbar säkerhets- och kvalitetsevidens viktig. Tekniska fynd och dokumenterad uppföljning ger underlag för arbetet. De ersätter inte juridisk bedömning, certifiering eller produktverifiering.

  4. Produkt-IP ska stanna
    under er kontroll.

    Källkod innehåller affärslogik, säkerhetsfunktioner och produktkunskap. Lokal drift med lokala modeller ger er kontroll över var arbetet körs, vem som får åtkomst och vilka informationsflöden som tillåts – även utan formella regulatoriska krav.

FÖR VEM

För team vars produkt
bygger på mjukvara.

Segrove passar särskilt företag som utvecklar och äger en mjukvarudriven produkt eller ett tekniskt system och vill förstå och minska riskerna i koden.

01 / UTVECKLING

CTO och utvecklingsledning

Få en oberoende bild över kodbaser och tekniklager, med en backlog som hjälper er att prioritera releaser och investeringar.

02 / KVALITET OCH SÄKERHET

Säkerhets- och kvalitetsteam

Se tydligare teknisk evidens och var insatser behövs. Analysen är ett underlag för ert arbete, inte en certifiering.

03 / GENOMFÖRANDE

Utvecklare och tech leads

Minska bruset, förstå var testerna är svaga och arbeta vidare i ett kontrollerat utvecklingsflöde.

↗

Särskilt relevant för komplexa produkter. Inbyggd mjukvara, uppkopplade produkter, långlivade kodbaser och krav på lokal drift är starka exempel. Egen hårdvara är inget krav.

KUNDRESAN

Börja i er kodbas.
Bygg nästa utvecklingssteg.

Börja med en avgränsad analys. Bestäm vad som ska åtgärdas, välj hur arbetet ska genomföras och etablera en återkommande loop för snabb utveckling med kontroll.

00

Avgränsa uppdraget

Vi går igenom er kodbas, era mål och er tekniska miljö. Tillsammans bestämmer vi omfattning och förutsättningar.

01

Segrove Lens Baseline

Den enda context vi behöver är tillgång till din källkod, i ett eller flera repon. Vi analyserar överenskommet scope, går igenom evidensen tillsammans och skapar en prioriterad backlog.

02

Genomför åtgärder

Ert team genomför prioriterade lösningar, med Segrove Compose och stöd från Segrove när ni behöver det.

03

Fortsätt utveckla

Nya mätningar visar vad som förändrats. Ni tar nästa steg med AI-agenter, uppdaterad kodkontext och verifiering.

OM SEGROVE

Bättre beslut om mjukvaran, även med ett mindre team.

Segrove är ett svenskt företag som hjälper produktbolag att förstå och förbättra mjukvaran som deras produkter bygger på. Vi förenar evidensbaserad analys, erfaren teknisk bedömning och kontrollerat AI-stöd för att hitta viktiga risker och visa en genomförbar väg framåt – utan att varje specialistkompetens måste finnas i det egna teamet.

VISION

En hållbar digital värld där företag bygger på teknik de själva äger och kontrollerar, oberoende av hyperscalers. Där AI stärker människorna som bygger produkter, och goda idéer växer till starka, långsiktiga företag.

MISSION

Segrove tar bort oron kring mjukvarukvalitet och cybersäkerhet, så att produktbolag kan fokusera på att bygga sin verksamhet. Vi ger dem analys, expertis och AI-verktyg för att utveckla snabbare, på egen infrastruktur, utan att lämna ifrån sig kod eller data till hyperscalers.

TEAMET
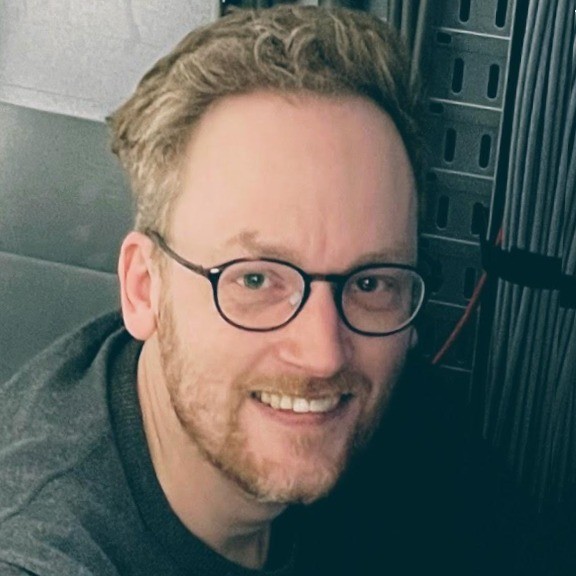
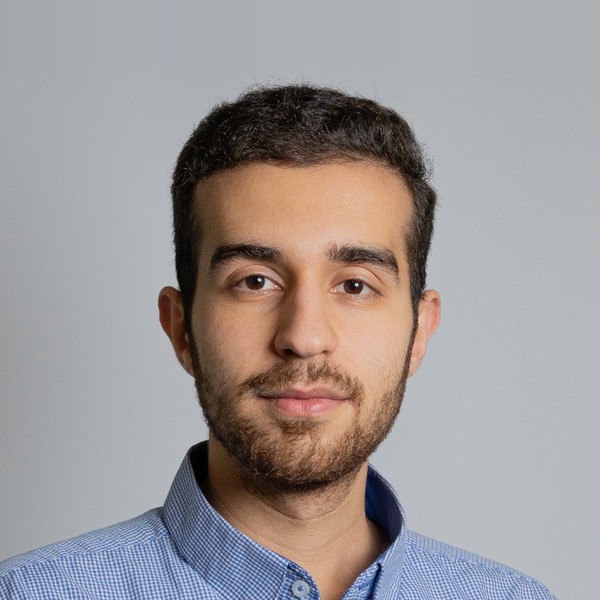
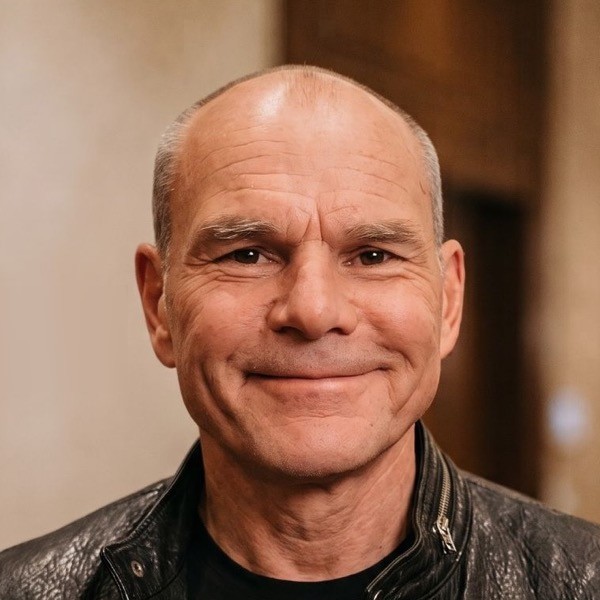
  • Reza JavaheriReza Javaheri
  • Ingmar BengtssonIngmar Bengtsson
  • Koen DeleijKoen Deleij
  • Amir RajabiAmir Rajabi
  • Peter MalmbergPeter Malmberg

BÖRJA MED DET SOM SPELAR ROLL

Få kontroll över nuläget.
Ta nästa utvecklingssteg.

Berätta om er kodbas och vad ni vill utveckla. Vi går igenom hur en första analys och kontrollerad, agentdriven utveckling kan se ut hos er.

Mejla oss

Berätta om er produkt, kodbas eller fråga. Vi svarar via e-post.

reza@segrove.ai Skriv till oss

Vi använder dina uppgifter enbart för att svara på din förfrågan. Integritetspolicy